
Tailscale:登录即组网的异地互联方案
Docker 自部署 国内可用登录即组网
编辑评价4.2编辑部综合整理,仅供参考
维护活跃
活跃
工具介绍
Tailscale:登录即组网的异地互联方案
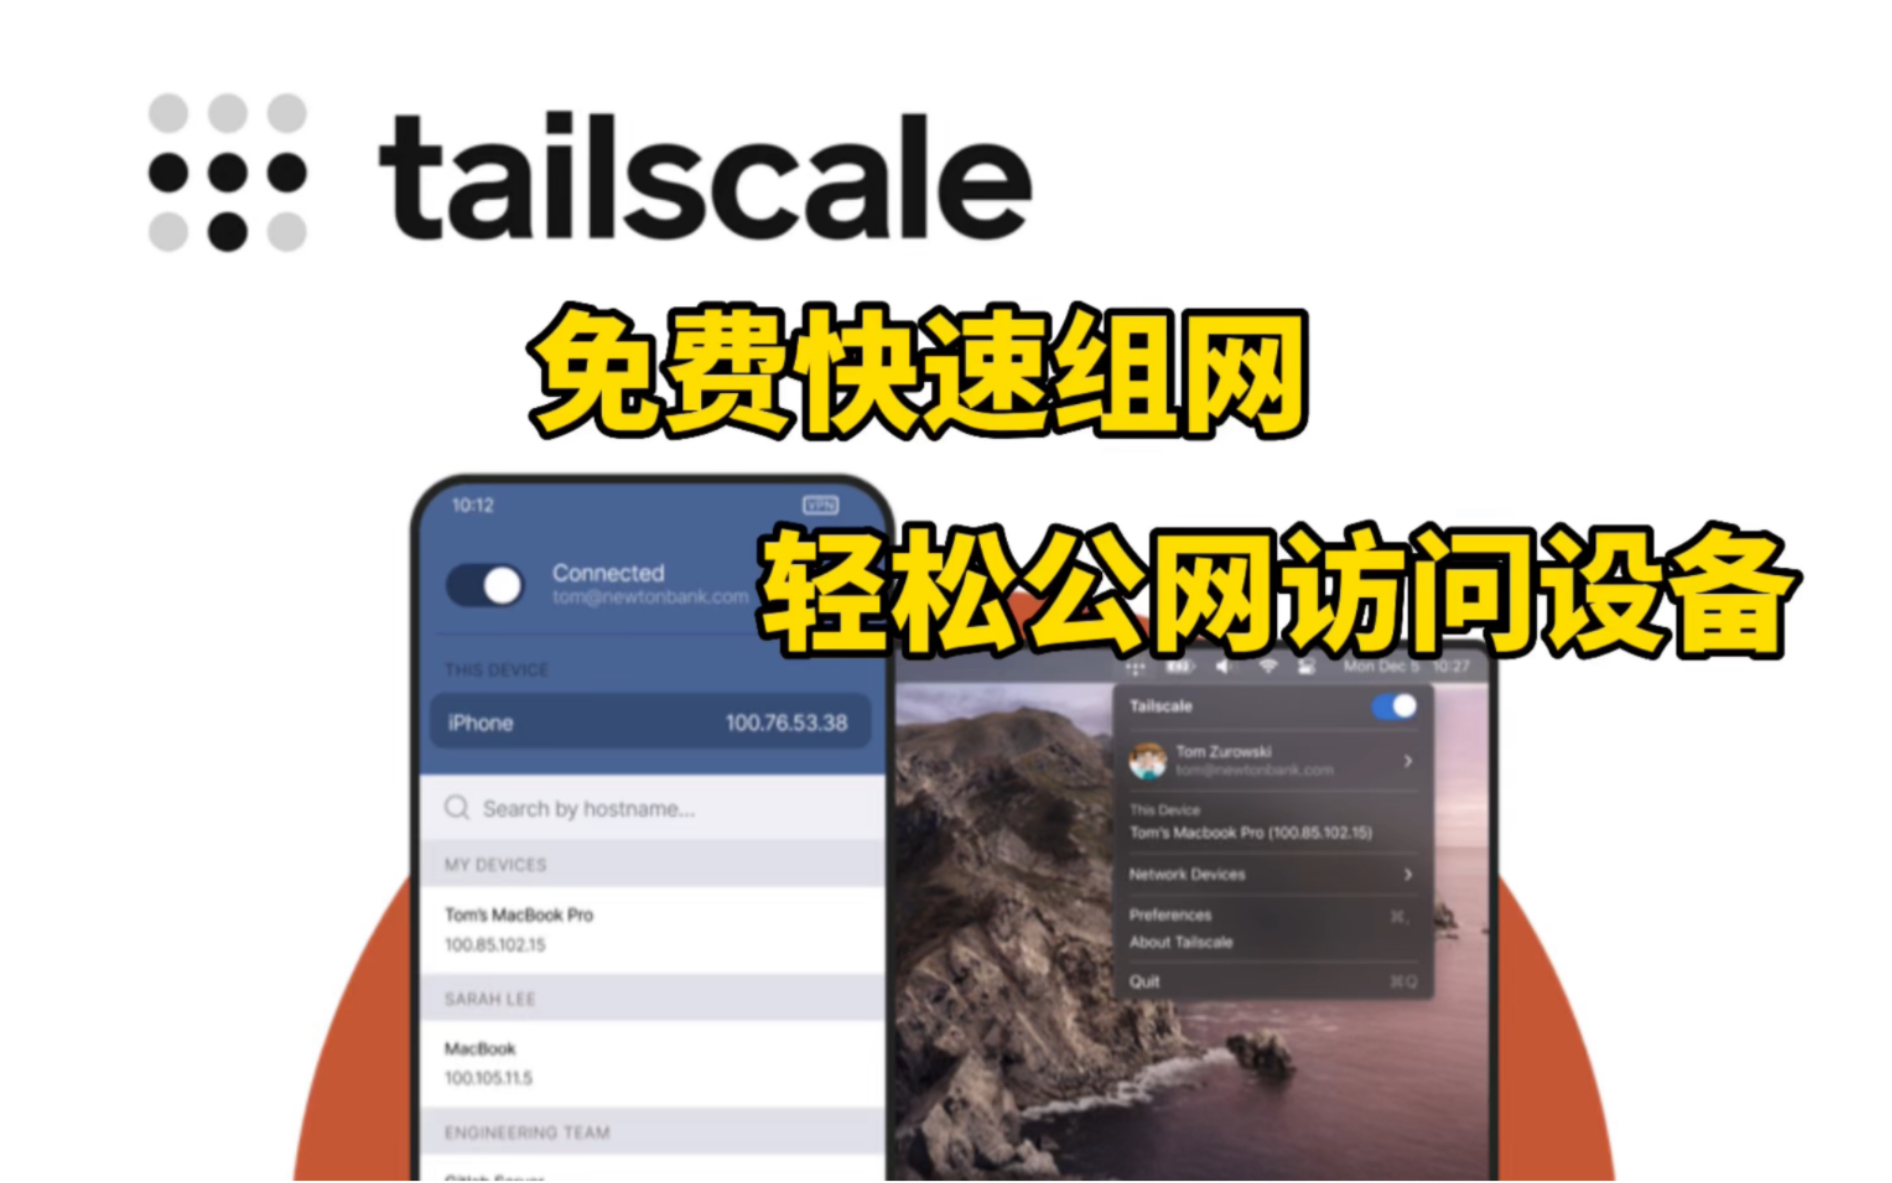
把 WireGuard 数据面与云端协调面打包成「登录即用」的服务:设备装上客户端、同一账号登录,各自拿到稳定的 100.x 虚拟 IP,密钥交换、NAT 打洞、中继回退全部自动完成,不用手写一行隧道配置。
核心优势
- 起步接近零配置:客户端自动生成密钥并向协调面注册,两端打洞成功就点对点互传,失败自动走中继。对不懂网络的人来说,「组网」被压缩成了「登录一个账号」。
- 底座是 WireGuard:数据面复用内核级 WireGuard 隧道,加密与转发开销小。远程桌面、SSH、SMB 文件共享这类日常内网流量,体验与局域网接近。
- 子网路由与出口节点:任意一台常开设备可声明为子网路由器,把整个家庭网段接入虚拟网,路由器后面的老设备不用逐个装客户端;也可以把某台设备设为出口节点,统一对外路径。
- 设备覆盖面广:主流桌面与手机平台都有客户端,NAS 与容器环境也有镜像可用,一台旧电脑、一块小主机都能拉进网里当节点。
- 免费额度实用:个人计划含 100 台设备,家庭与个人实验室基本够用,起步阶段不用先想付费的事。
国内可用性方面,官网与客户端下载当前可正常访问;协调服务与部分中继节点在海外,链路质量随网络环境浮动,对延迟敏感的用途要有预期。进阶用户还可以用开源项目 Headscale 自建控制面,把协调层也搬回自己的机器。
适合谁
有跨网访问需求但不想啃协议细节的人:远程连家里电脑、出差访问 NAS、小团队共享几台内网机;Windows、Mac、Linux、手机、NAS 多平台混杂也照顾周全。典型用法是把家里一台常开设备做成子网路由器,人在外面也能像在客厅一样访问整片家庭网段。怕折腾程度:低,装上登录就能用。想要连控制面都完全自主的,直接看 NetBird 或 frp。
惊蛰 整理 · 2026-09 收录
评测视频
点击跳转 B 站观看原视频已聚合 5 条评测视频 ·5 位博主独立评测
部署速查
维护活跃活跃
部署前提
- 容器内跑 tailscaled 需要 /dev/net/tun 与网络管理权限;设备身份与状态落在持久卷,重启不掉登录态。
docker-compose.yml
出处:tailscale 官方容器文档(TS_ 前缀环境变量为官方定义)。
services:
  tailscale:
    image: tailscale/tailscale:latest
    container_name: tailscale
    hostname: my-tailscale-node
    environment:
      - TS_STATE_DIR=/var/lib/tailscale
      - TS_AUTH_ONCE=true
    volumes:
      - ./tailscale-state:/var/lib/tailscale
      - /dev/net/tun:/dev/net/tun
    cap_add:
      - net_admin
      - sys_module
    restart: unless-stopped
启动与初始化
docker compose up -d后执行docker exec tailscale tailscale up,按提示在浏览器打开授权链接登录。docker exec tailscale tailscale status看状态;官方控制台的 Machines 页管理全部设备。- 对端设备装同款客户端登同一账号,即可互访各自 100.x 地址;升级 pull + up(登录态在卷里不丢)。
同类对比
 ZeroTier
 NetBird
 EasyTier
快速上手
1装好 Docker 后起客户端(官方仓库 Dockerfile 给出的标准命令):
```bash
docker run -d --name=tailscaled -v /var/lib:/var/lib -v /dev/net/tun:/dev/net/tun --network=host --privileged tailscale/tailscale tailscaled
```
2登录:`docker exec tailscaled tailscale up`,按提示在浏览器打开授权链接,用账号登录。
3查看状态:`docker exec tailscaled tailscale status`;官方控制台(login.tailscale.com)的 Machines 页可管理全部设备。对端设备装同款客户端登录同一账号,即可互访各自的 100.x 地址。

本页由编辑 惊蛰 整理与维护 · 了解幕后